Resposta rápida
Para entrar em segurança da informação do zero, o caminho mais seguro tem quatro etapas: base de redes e sistemas operacionais, lógica e programação, fundamentos de segurança e prática em laboratório. A formação pode ser curso livre, tecnólogo de 2.000 horas ou especialização para quem já é graduado. A LGPD tornou a área obrigatória em empresas que tratam dados pessoais.
Segurança da informação atrai muita gente pela promessa de boas vagas e pelo lado desafiador do trabalho.
Também atrai cursos que prometem transformar qualquer pessoa em “hacker” em poucas semanas. Este guia mostra uma trilha realista, do zero à primeira vaga, com base no que o catálogo oficial espera do profissional e no que a lei exige das empresas.
Atualizado em 7 de novembro de 2026. Lei nº 13.709/2018 (LGPD) e Catálogo Nacional de Cursos Superiores de Tecnologia conferidos nesta data.
Por que as empresas precisam desse profissional
A LGPD criou obrigações que dependem de gente qualificada. O artigo 46 exige que os agentes de tratamento adotem medidas de segurança, técnicas e administrativas, para proteger dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas.
O artigo 48 obriga o controlador a comunicar à autoridade nacional e ao titular os incidentes de segurança que possam gerar risco ou dano relevante. E o artigo 41 manda indicar um encarregado pelo tratamento de dados.
Ou seja, proteger dados deixou de ser opção para virar obrigação legal, com sanções previstas. É isso que sustenta a demanda por profissionais da área.
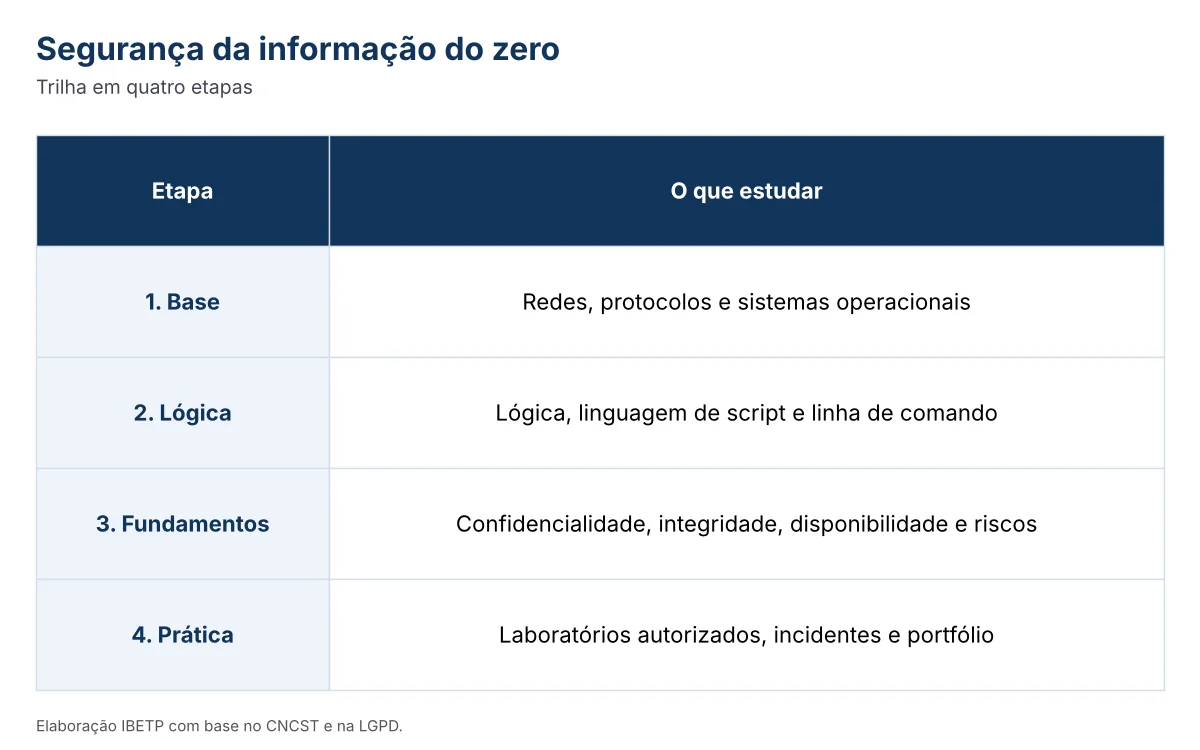
A trilha em quatro etapas
| Etapa | O que estudar | Por que vem antes |
|---|---|---|
| 1. Base | Redes, protocolos e sistemas operacionais | Não se protege o que não se entende |
| 2. Lógica e programação | Lógica, uma linguagem de script, linha de comando | Automação e leitura de código |
| 3. Fundamentos de segurança | Confidencialidade, integridade, disponibilidade, riscos, controles | Linguagem comum da área |
| 4. Prática | Laboratórios, análise de incidentes, projetos | Portfólio para a primeira vaga |
Elaboração do IBETP com base no perfil do tecnólogo em Segurança da Informação no CNCST. Consulta em 7 de novembro de 2026.
Etapa 1. Comece por redes e sistemas operacionais. Entender como os dados trafegam, como funcionam endereços, portas e serviços, e como um sistema gerencia usuários e permissões é a base de tudo o que vem depois.
Etapa 2. Aprenda lógica e uma linguagem de script. Muitos profissionais da área usam Python e a linha de comando para automatizar tarefas e analisar registros. Explicamos a escolha da primeira linguagem em qual linguagem de programação aprender primeiro.
Etapa 3. Estude os fundamentos: a tríade de confidencialidade, integridade e disponibilidade, gestão de riscos, controles de acesso, criptografia básica e resposta a incidentes. É o vocabulário que aparece em entrevistas e certificações.
Etapa 4. Pratique em ambientes controlados de laboratório e documente o que fez. Testar sistemas de terceiros sem autorização é ilegal; laboratórios próprios e plataformas de treinamento existem justamente para isso.
Ao fim das quatro etapas, revise a base sempre que um tema novo parecer difícil. Na maioria das vezes, a dificuldade está num fundamento de redes ou de sistemas que ficou para trás.
Qual formação escolher
O Catálogo Nacional de Cursos Superiores de Tecnologia prevê o tecnólogo em Segurança da Informação com 2.000 horas e duração de cerca de dois anos e meio.
Pelo perfil da ficha, o profissional é habilitado para analisar, projetar, implantar, testar e avaliar soluções que garantam a confidencialidade, a integridade e a disponibilidade das informações. Explicamos o curso em detalhes em faculdade de Segurança da Informação.
Quem já tem graduação em outra área pode buscar uma especialização. No catálogo do IBETP, a especialização em Segurança da Informação tem 560 horas e custa R$ 799 à vista. Cursos livres e certificações profissionais complementam qualquer um desses caminhos.
Promessas que pedem cautela
- “Vire hacker em 30 dias” sem base de redes e sistemas
- Cursos que incentivam testar sistemas sem autorização
- Garantia de emprego ao fim do curso
- Certificados apresentados como se fossem diploma
Uma rotina semanal possível
Para quem trabalha e estuda à noite, uma divisão que costuma funcionar é reservar dois dias para teoria, dois para prática em laboratório e um para revisar e documentar o que foi feito. Uma hora por dia, com constância, rende mais do que maratonas esporádicas.
Documentar é parte do aprendizado.
Escrever um relatório curto de cada laboratório, com o que foi testado, o que deu errado e como foi resolvido, treina a comunicação, que é exigida no dia a dia da área. Muitos incidentes são resolvidos por quem consegue explicar com clareza o que aconteceu.
Além da parte técnica, a área pede ética e discrição. O profissional de segurança lida com informações sensíveis e acessos privilegiados, e a confiança é parte do trabalho.
A primeira vaga
Poucas pessoas começam direto como especialista.
As portas de entrada mais comuns são suporte técnico, administração de redes e centros de monitoramento, onde se aprende a ler alertas e registros. Com experiência, o profissional migra para análise de vulnerabilidades, resposta a incidentes, governança ou adequação à LGPD.
Um portfólio com laboratórios documentados e relatórios de análise, mesmo simples, ajuda a se diferenciar. Para ver como a área se encaixa no conjunto de cursos de tecnologia, leia faculdade de TI EAD: 6 cursos e qual escolher.
Também vale acompanhar a adequação das empresas à LGPD. Muitas vagas de entrada estão em projetos de mapeamento de dados e revisão de controles, que combinam conhecimento técnico com leitura de normas.
Perguntas frequentes
Por onde começar em segurança da informação?
Por redes e sistemas operacionais, seguidos de lógica, uma linguagem de script e os fundamentos de segurança.
Precisa de faculdade para trabalhar com segurança da informação?
Não é exigência legal, mas muitas vagas pedem graduação na área de TI. O tecnólogo em Segurança da Informação tem 2.000 horas.
Quanto tempo leva para conseguir a primeira vaga?
Depende da base e da dedicação. Quem começa do zero costuma precisar de meses de estudo e prática antes de uma vaga de entrada.
O que a LGPD tem a ver com segurança da informação?
A LGPD exige medidas de segurança para dados pessoais e comunicação de incidentes, o que depende de profissionais da área.
É legal praticar invasão para aprender?
Só em ambientes próprios ou plataformas autorizadas. Testar sistemas de terceiros sem permissão é ilegal.
Fontes e método
- Lei nº 13.709/2018 (LGPD), arts. 41, 46 e 48, consultada em 07/11/2026
- CNCST: Tecnologia em Segurança da Informação, consultado em 07/11/2026
Como apuramos: montamos a trilha a partir do perfil profissional publicado pelo MEC e das obrigações da LGPD. Não citamos salários por falta de fonte pública consolidada para a área. Leia também a nossa política editorial.